🛡️ Vulnerability Management and Patching
📁 Back to Projects Index
↩️ Back to Identity & Access Governance Index
Overview
This project demonstrates vulnerability management and patching support across secure server environments.
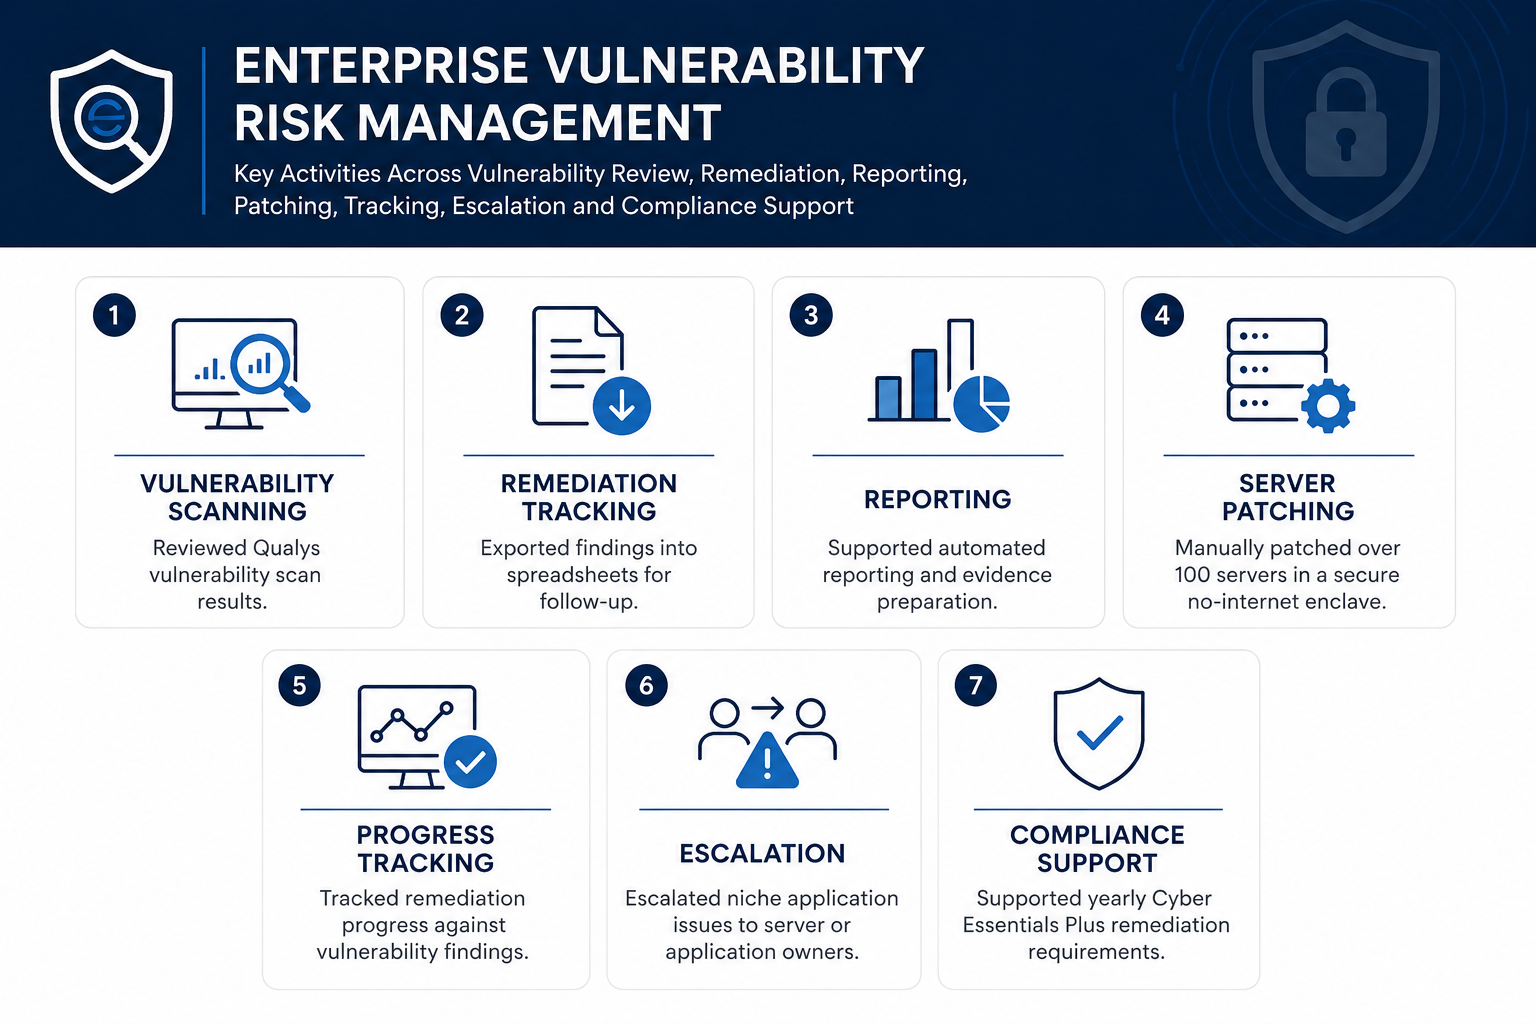
The work supported Cyber Essentials Plus preparation by using Qualys scan results to identify vulnerabilities, export findings, track remediation, and coordinate patching activity across a controlled server estate.
Delivery Evidence
| Area | Summary |
|---|---|
| Problem | Vulnerabilities across secure server environments needed to be identified, tracked, remediated, and evidenced for Cyber Essentials Plus preparation. |
| Action | Reviewed Qualys scan results, exported findings, tracked remediation, supported patching activity, escalated niche application issues, and prepared public-safe evidence. |
| Tools | Qualys, vulnerability scan exports, remediation trackers, patch progress spreadsheets, server patching processes, and compliance evidence workflows. |
| Control value | Reduced vulnerability exposure, improved remediation visibility, supported patch governance, strengthened compliance readiness, and improved risk tracking. |
| Public-safe evidence | Qualys-style findings, remediation tracking examples, patching notes, risk and exception summaries, and process documentation with sensitive server details removed. |
Remediation Tasks
Evidence Focus
- Qualys scan exports
- Vulnerability remediation trackers
- Patch progress spreadsheets
- Before-and-after remediation summaries
- Server patching notes
- Risk and exception tracking
- Public-safe process documentation
Skills Demonstrated
- Vulnerability management support
- Qualys scan review
- Patch coordination
- Secure server operations
- Remediation tracking
- Risk and exception awareness
- Compliance evidence preparation
- Stakeholder escalation
Outcome
Supported vulnerability remediation and patching activity across a secure server environment.
The project demonstrates practical experience with Qualys, remediation tracking, server patching, Cyber Essentials Plus evidence preparation, and operational risk reduction.
Public-Safe Note
No confidential server names, IP addresses, vulnerability IDs, internal reports, client details, screenshots, or production data are included.